Utilisateurs TPRM : qui utilise une plateforme tout-en-un en entreprise ?
Utilisateurs TPRM : les métiers clés (Achats, Conformité, RSSI, Finance)
Utilisateurs TPRM : La gestion des risques liés aux tiers est devenue un enjeu stratégique majeur pour les entreprises françaises. Entre l’intensification des exigences réglementaires, la montée des cybermenaces et la complexité croissante des chaînes d’approvisionnement, les organisations doivent désormais piloter leurs relations fournisseurs avec un haut niveau de rigueur et de coordination.
C’est précisément à ce besoin que répond une plateforme TPRM (Third-Party Risk Management) tout-en-un. En centralisant les processus d’évaluation, de suivi et de gouvernance des risques tiers, elle permet de dépasser les approches fragmentées et d’instaurer une vision cohérente et partagée.
Contrairement à une idée reçue, une plateforme TPRM ne s’adresse pas uniquement aux équipes risques. Elle fédère un large éventail d’utilisateurs : Achats, Conformité, RSSI, Finance, Juridique, DPO, mais aussi les fournisseurs eux-mêmes. Chacun exploite la plateforme selon ses responsabilités, tout en contribuant à une vision consolidée du risque tiers.
Les chiffres confirment cette nécessité. Selon une étude Deloitte (2023), 67 % des entreprises ayant subi une violation de données l’ont subie via un tiers. Cette réalité pousse les organisations à adopter des solutions intégrées plutôt que des outils isolés. Une plateforme TPRM devient alors un socle de gouvernance transverse, capable de casser les silos et de structurer la collaboration entre métiers.
Les équipes Risques et Conformité : piliers du dispositif TPRM
Les équipes Risques et Conformité constituent le cœur opérationnel d’une plateforme TPRM. Elles en sont généralement les administrateurs fonctionnels et définissent les règles de gouvernance du dispositif.
Pilotage de la conformité réglementaire et normative
La pression réglementaire ne cesse de s’intensifier : Sapin II, devoir de vigilance, RGPD, ISO 27001, NIS2, DORA, exigences sectorielles. Les responsables conformité doivent composer avec une pluralité de référentiels et démontrer leur application effective auprès des tiers.
La plateforme TPRM leur permet de :
Cette traçabilité est déterminante lors des audits externes et des contrôles des autorités.
Évaluation, scoring et mitigation des risques tiers
Les équipes risques définissent la méthodologie d’évaluation : critères, pondérations, seuils d’alerte. La plateforme automatise la collecte et le calcul des scores, permettant une segmentation claire des tiers selon leur criticité.
Elles peuvent ainsi :
La gestion des risques passe d’une logique réactive à un pilotage proactif et stratégique.
Les équipes Achats : utilisateurs quotidiens de la plateforme TPRM
Les départements Achats figurent parmi les utilisateurs les plus intensifs d’une plateforme TPRM. Leur rôle central dans le sourcing et l’onboarding fournisseurs en fait des contributeurs clés à la qualité des données tiers.
Pré-qualification et onboarding des fournisseurs
Avant toute contractualisation, les acheteurs utilisent la plateforme pour :
Les workflows structurés sécurisent les décisions et accélèrent le processus d’intégration, tout en réduisant le risque de mauvaise sélection.
Suivi continu de la performance et de la santé fournisseurs
La relation fournisseur ne s’arrête pas à la signature du contrat. Les équipes Achats exploitent la plateforme pour suivre :
Cette surveillance continue permet d’anticiper les défaillances et d’activer rapidement des plans de sécurisation ou des alternatives.
Les RSSI : piloter le cyber-risque fournisseurs
La cybersécurité des tiers est aujourd’hui l’un des principaux vecteurs de risque pour les entreprises. Les RSSI utilisent la plateforme TPRM pour obtenir une visibilité structurée sur l’exposition cyber de l’écosystème fournisseurs.
Évaluation de la maturité cyber des prestataires
Les équipes sécurité s’appuient sur des questionnaires alignés sur des référentiels reconnus (ISO 27001, NIST, CIS). La plateforme permet d’adapter le niveau d’exigence à la criticité du fournisseur.
Les résultats alimentent un scoring cyber, intégré à l’évaluation globale du risque tiers.
Gestion des accès et des données partagées
La plateforme facilite la cartographie :
En cas de fin de contrat ou d’incident, les accès peuvent être révoqués rapidement. L’historique des habilitations renforce la traçabilité et la capacité d’audit.
Directions Juridiques et DPO : sécuriser le cadre contractuel et les données
Les directions juridiques et les DPO jouent un rôle clé dans la maîtrise du risque tiers.
Gestion contractuelle et suivi des clauses critiques
Les juristes utilisent la plateforme pour :
Les alertes automatisées évitent les reconductions tacites non maîtrisées.
Conformité RGPD des sous-traitants
Le RGPD impose une vigilance accrue sur les sous-traitants traitant des données personnelles. Les DPO exploitent la plateforme pour :
Les fournisseurs : des utilisateurs externes à part entière
Les fournisseurs ne sont pas de simples objets d’évaluation. Leur implication conditionne la qualité du dispositif TPRM.
Un portail fournisseur intégré leur permet de :
Cette autonomie améliore les taux de réponse, réduit les échanges manuels et favorise une relation plus transparente et collaborative. Certains portails proposent même des comparaisons avec les standards du marché, encourageant l’amélioration continue.
Les bénéfices d’une collaboration transverse via une plateforme TPRM unique
La valeur d’une plateforme TPRM réside dans sa capacité à connecter les métiers autour d’un référentiel commun.
Cette transversalité renforce la gouvernance, accélère la prise de décision et constitue un atout majeur face aux régulateurs et aux auditeurs.
Une plateforme TPRM au service de la gouvernance des tiers
Adopter une plateforme TPRM représente un investissement structurant pour les entreprises souhaitant maîtriser durablement leurs risques fournisseurs. Chaque profil utilisateur y trouve des fonctionnalités adaptées à ses missions, tout en contribuant à un objectif commun : sécuriser la chaîne de valeur.
Pour les organisations à la recherche d’une solution européenne couvrant les dimensions Achats, Juridique, ESG et Cybersécurité, Aprovall propose une plateforme complète de gestion des risques tiers.
Passez à une gestion proactive dès aujourd’hui !
Avec Aprovall360, bénéficiez d’une solution intuitive et puissante, adaptée aux exigences des secteurs les plus réglementés. Ne subissez plus les risques : anticipez-les, mesurez-les et pilotez-les en toute confiance.
-
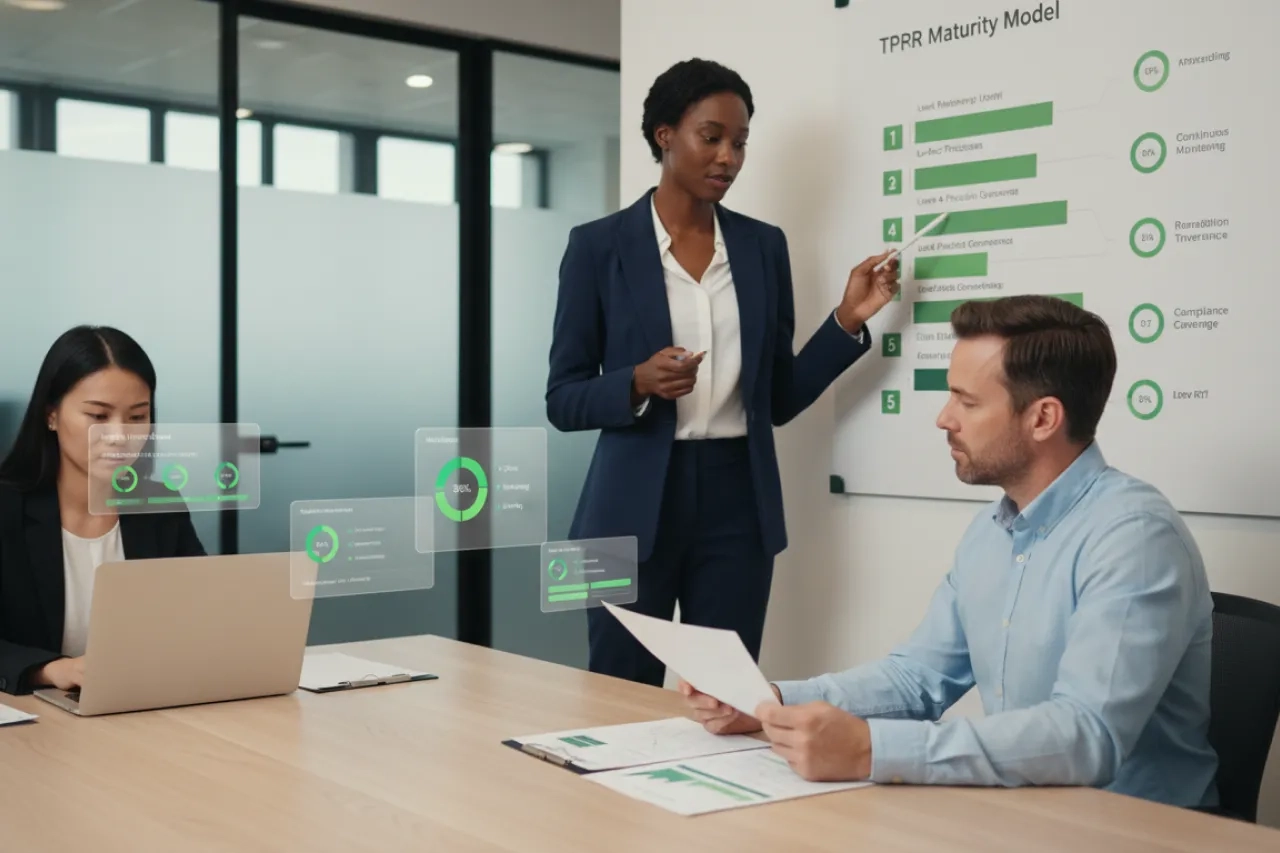 19 mars 2026Maturité TPRM : mesurer et optimiser la gestion des risques tiersTPRM&TPGRCMaturité TPRM : indicateurs, niveaux & optimisation des risques fournisseurs Maturité TPRM : les entreprises doivent aujourd’hui mesurer précisément le niveau de structuration de leur gestion des risques tiers pour réduire leur exposition et répondre aux exigences réglementaires. En centralisant les données fournisseurs, en automatisant les évaluations et en déployant un monitoring continu, les organisations […]
Lire plus
-
 19 mai 2026Repenser la gestion des risques fournisseurs multi-rangs à l’échelle de votre chaîne de valeurTPRM&TPGRCPourquoi la visibilité des risques fournisseurs reste limitée sur la chaîne de valeur La gestion des risques fournisseurs est entrée dans une nouvelle ère. Longtemps centrée sur les partenaires directs, elle se heurte aujourd’hui à une réalité beaucoup plus complexe : les chaînes de valeur se sont étendues, fragmentées et interconnectées, rendant les risques plus […]
Lire plus
-
 07 octobre 2026Cyber Risk et TPRM : pourquoi l’évaluation ponctuelle des tiers ne suffit plus ?TPRM&TPGRCLe risk cyber des fournisseurs est maintenant à l’agenda des RSSI mais également des Directions des Achats. Une dualité qui nécessite une orchestration à travers une solution unique des évaluations qui doivent se faire en transparence permettant un pilotage en temps réel. Est-ce que les certifications ISO des fournisseurs sont suffisantes ? Rappel Un tiers, […]
Lire plus
-
 22 juillet 2026Déploiement TPRM groupe : comment concilier standardisation globale et autonomie des filialesTPRM&TPGRCEn bref Déployer un TPRM à l’échelle d’un groupe multi-entités impose un choix architectural clair : mutualiser ce qui doit l’être — conformité, traçabilité, collecte ESG — tout en laissant à chaque entité la flexibilité opérationnelle sur ses parcours fournisseurs. Le cas Moët Hennessy (27 maisons, 30 000 fournisseurs) illustre cette architecture à trois couches, […]
Lire plus